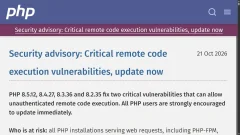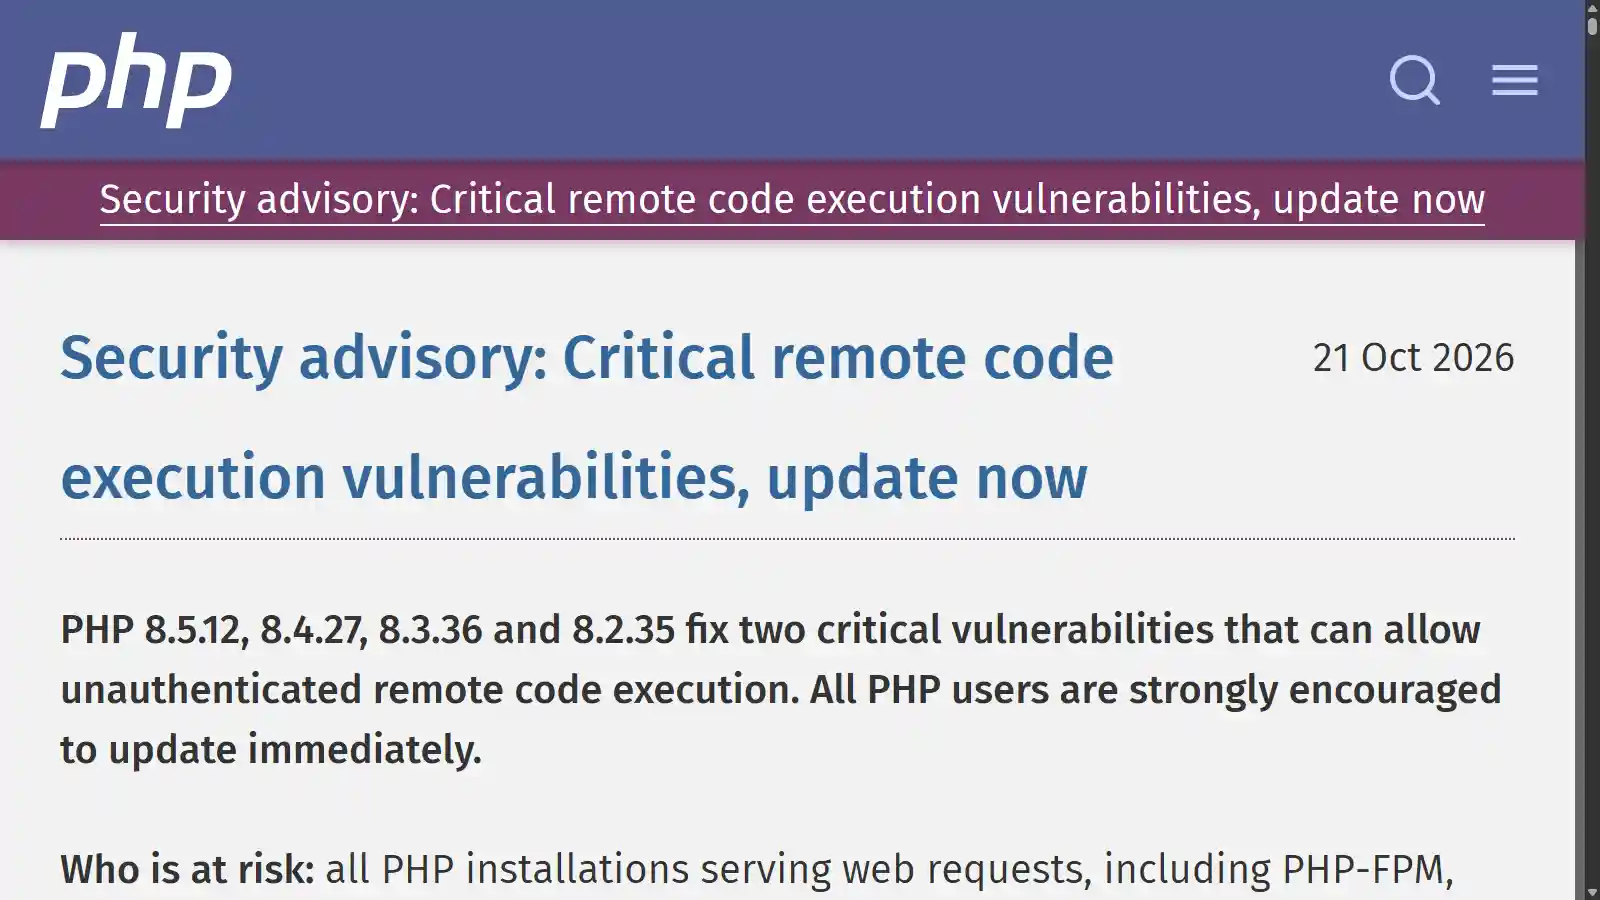
高市早苗首相もXで呼び掛けた「PHP脆弱性への対応」。
当サイトも使っているWordPressも影響があるようですが、(私も含め)正直なにをしたら良いのかわかりませんよね?
そこでWordPressでサイトを運用されている初心者向けに、最低限確認した方が良いポイントとその方法をご紹介します。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。…— 高市早苗 (@takaichi_sanae) October 21, 2026
対策済みPHPバージョンと確認方法
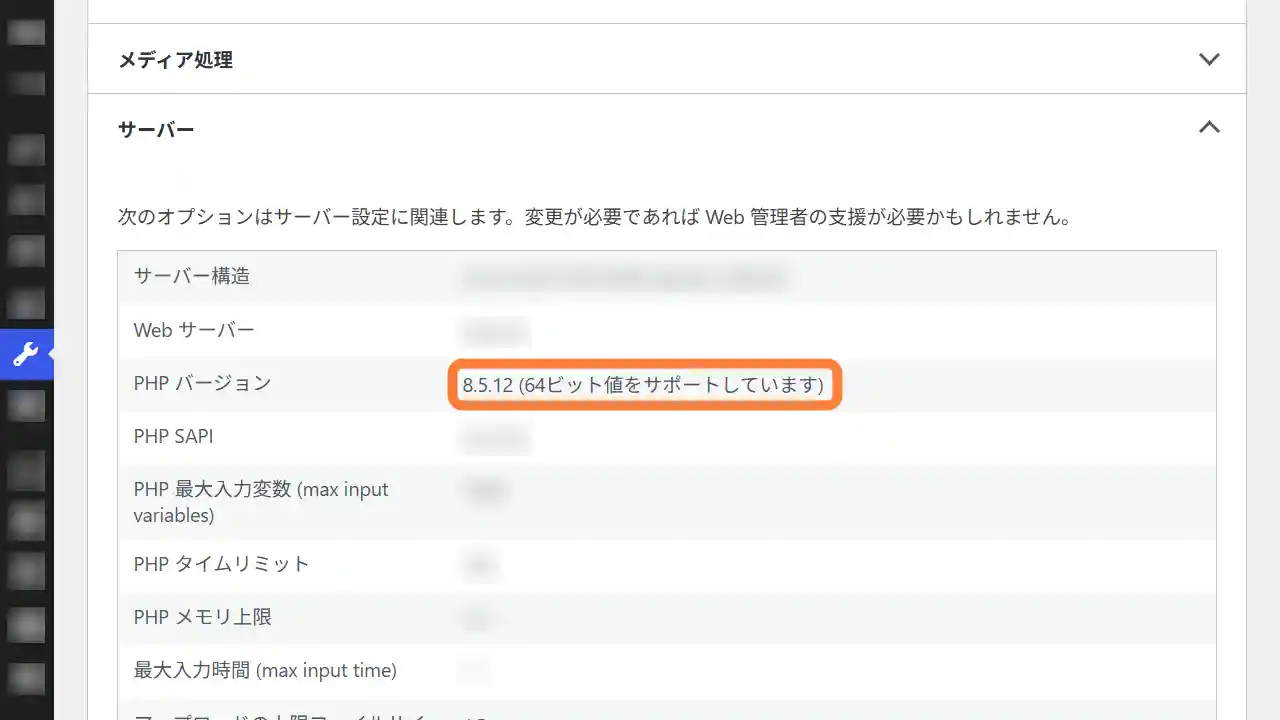
WordPressでPHPバージョンを確認
| 対策済みPHPバージョン |
|---|
| 8.5.12 |
| 8.4.27 |
| 8.3.36 |
| 8.2.35 |
今回の脆弱性に対する「修正パッチ」は記事投稿時点ですでに公開されています。
修正パッチが適用された「対策済みPHPバージョン」は上記表の通りなので、下記手順に沿って、ご自身のWordPressで使用されているPHPバージョンを確認してください。
修正パッチは誰が適用するの?
レンタルサーバーでWordPressを運用されている方は、すでに運営会社さんが対応してくれているはずです。
エックスサーバーさんに至っては、パッチ公開の8時間後には全サーバーへの適用完了を発表していますからね、素晴しい!
ご自身のサーバーで運用されている方は自力で適用する必要がありますが・・・・・・、私なんかよりもお詳しいでしょうから釈迦に説法ですね。
対策済みPHPバージョンじゃないんだけど?
確認した結果、対策済みPHPバージョンではなかった場合はどうすれば良いのでしょうか?
レンタルサーバーの場合は運営会社さんの対応を待つのが得策ですが、問題は使用されているPHPが8.1以下の場合。
レンタルサーバーの管理画面に入れるのであれば手動で8.2移行に上げ、ダメな場合は少し難しい方法になりますが、下記他サイト様の情報を参考に「.htaccess」でアクセスを遮断するのが良さそうです。
ちなみにプラグインなどで「メンテナンスモード」にするのは対策になりませんので気を付けてくださいね。
まとめ
WordPressでサイトを運用されている初心者向けに、最低限確認した方が良いポイントとその方法をご紹介しました。
個人情報の流出もそうですが、昨今はネット絡みのいざこざが爆発的に増えている感じです。
AIの進化で脆弱性を見つける頻度が高くなった反面、その脆弱性を使用した攻撃の速度も早くなったとのこと。
脆弱性の発表後すぐに攻撃開始なんて映画やドラマの世界の話かと思いましたが、AIを使えば素人でもできちゃうようですよ。
難しい世の中になりましたね~。